【リーダーの構想】人材難に挑む 技術者以外も担うサイバーセキュリティ


東京都港区虎ノ門に本社を置くアスピレイション株式会社は、2019年6月24日に設立されたサイバーセキュリティ企業だ。組織のシステムやセキュリティに関する診断や監査を含むコンサルティングを手がけ、2023年9月からは、サプライチェーン全体の弱点を攻撃者の視点で可視化・管理するサービス「Rescana」の提供を始めた。2026年10月21日には、ウェブサイトで広く使われているプログラミング言語PHPで、重大な脆弱性2件が公表された。企業はどう備えるべきか。アスピレイション株式会社代表取締役CEOの石塚宏一氏に聞いた。
未知のリスクが「既知」になる時代
石塚氏は、AIの進化によって、これまで知られていなかった脆弱性が今後ますます明らかになると予測する。PHPはその代表例だ。PHPのセキュリティチームは2026年10月21日に2件の脆弱性を公表し、同日に修正版を公開した。深刻度を示す指標「CVSS v4.0」では、2件とも9.2と評価されている。
重要なのは、新たに明らかになった脆弱性が、自社の管理する範囲のどこにあるかを直ちに見つけ出すことだという。対象は本社だけでなく、国内外の子会社や孫会社、投資先、ベンダーを含む業務委託先まで、サプライチェーン全体に及ぶ。日本では、すでに公表されている重大な脆弱性が放置されている例も多い。こうした既知の脆弱性を直ちに見つけ、修正プログラム(パッチ)を適用することが、サイバーセキュリティの「一丁目一番地」だと石塚氏は指摘する。点検も年1回や月1回では追いつかず、少なくとも毎日1回は行うべきだと強調する。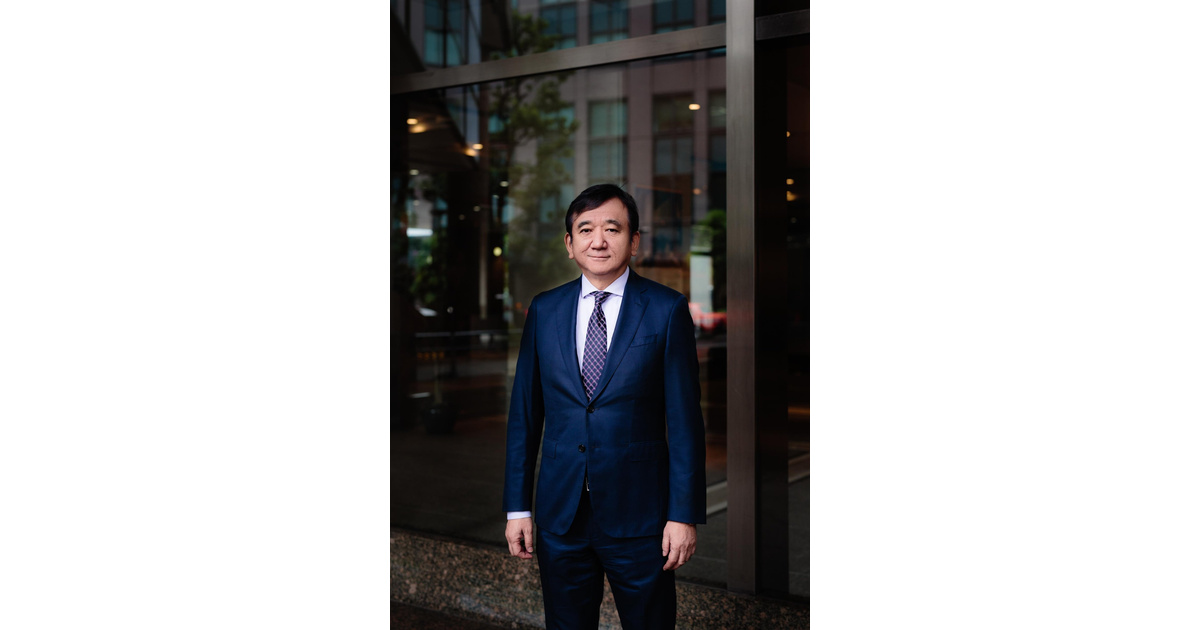
アスピレイション株式会社代表取締役CEOの石塚宏一氏
外部観察で取引先まで点検
石塚氏が挙げる点検の視点は二つある。一つは、攻撃者の目線で、外から見える弱点を探すことだ。こうした範囲は「アタックサーフェス(攻撃対象領域)」と呼ばれる。インターネット上の公開情報を活用した非侵襲的な外部評価により、取引先にシステム導入や個別の調査対応を求めることなく、経済的かつ継続的に潜在的な脆弱性やリスクを把握できるという。もう一つは、漏洩した個人情報や重要な情報が、ダークウェブなどで売買されていないかの監視だ。
石塚氏は、こうした点検を取引先にまで広げる「サードパーティリスク管理(TPRM)」が非常に重要になると語る。同社はTPRM分野を手がけるRescanaとパートナーシップを組み、そのソリューション「Rescana」を日本で提供している。システム導入や特別な設定作業は不要で、ドメインを登録するだけで利用できる。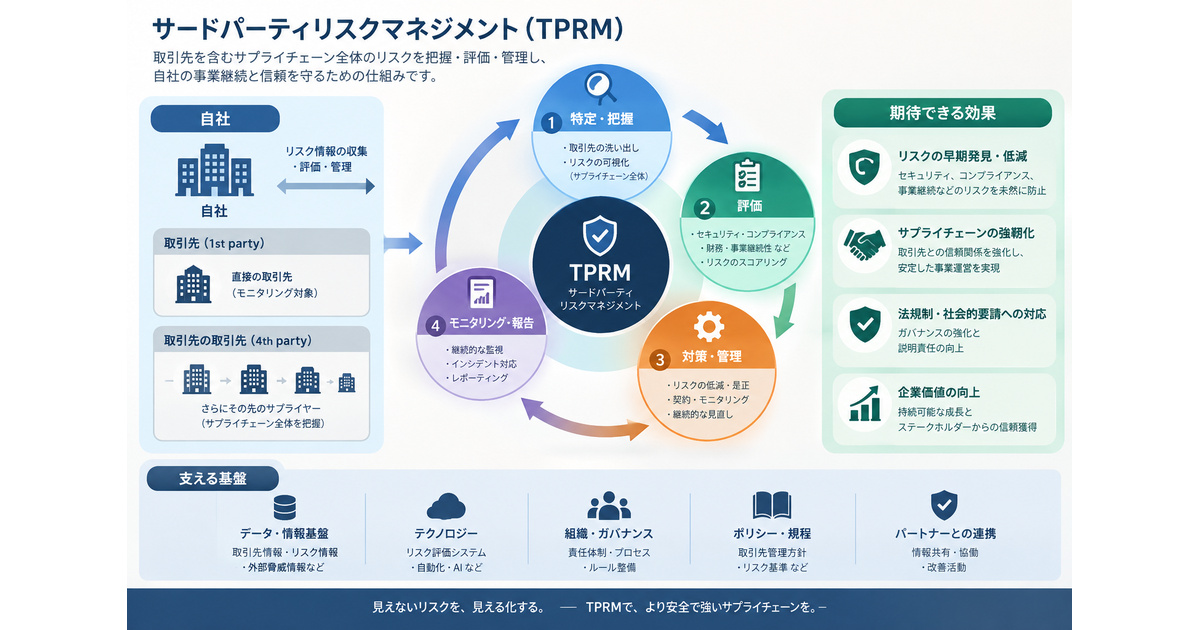
アスピレイション株式会社提供(画像はクリックすると拡大します)
公開状態になっているクラウド上のデータ保管場所(ストレージバケット)を継続的に自動検出し、機密情報の漏洩リスクを把握するとともに、相手のシステムに負荷をかけずに外部から調べる「パッシブスキャン」によって、潜在的な脆弱性やセキュリティリスクを可視化する。
さらに、ダークウェブなどに流出した認証情報の検知も可能だ。新たな脆弱性情報を継続的に検知の仕組みに反映し、少なくとも毎日点検することで、従来の定期診断では見逃されがちだったリスクを早期に把握し、迅速な対応につなげることができる。AIを使って、経営者や法務部など読む人に合わせた報告書を、担当者へ半ば自動的に送ることもできるという。
専門家不足を補うAIと自動化
石塚氏は、セキュリティの専門家を育てる必要はあるものの、人材は必ず不足すると見る。そのため、専門外の人でも必要な対策をとれるツールを使うことが重要だという。
守る対象は大企業や政府に限らず、自治体を含むすべての組織だ。サプライチェーンまで含めれば、中小企業やスタートアップも攻撃の入り口になり得る。同社はマネージドサービスプロバイダー(MSP)とも組み、MSPがツールの管理権限を持つことで、中小企業1社からでも柔軟に対応できる体制を目指す。脆弱性が見つかった後は、システムを使う企業とシステムインテグレーターが一丸となり、速やかに修正プログラムを適用することが欠かせない。事業継続を優先し、運用停止は最後の手段とするが、重大なリスクがある場合には迅速な対応が求められると石塚氏は話す。
「ブラックオクトーバー」とデータの持ち方
石塚氏は、世界的にサイバー事故が発生しているとして、2026年10月を「ブラックオクトーバー」と呼ぶ。流出した個人情報はダークウェブなどで売買され、フィッシングやなりすまし詐欺に使われる。個人情報を持たなければならない企業にとって、毎日の脆弱性の点検は必須であり、経営者の責任となる。個人も、知らない相手からのメールは開かない、送信元のドメインを確認するといった注意が必要だ。
企業は今後、業務に本当に必要な個人情報だけを持ち、使われなくなった情報は削除していく流れになると石塚氏は予測する。また同社は、量子コンピューターやAIの進化で現在の暗号が破られる可能性に備え、ハイブリッド型のポスト量子暗号(PQC)の導入にも取り組んでいる。暗号化されたデータを今のうちに盗み、将来解読する「ハーベスト・ナウ・ディクリプト・レイター」と呼ばれる手口への対策だ。
「最も弱い一点」を守るGRC
石塚氏が繰り返し強調するのが、サイバーセキュリティの強さは平均点ではなく、最も弱い一点で決まるという考え方だ。家に例えれば、ほかがどれほど頑丈でも、泥棒が入れる窓が一つでもあれば守れない。委託先やサプライチェーンが弱ければ、そこを入り口に本体が攻撃を受ける。取引先が攻撃を受けて物が届かなくなれば、本体の製造やサービスが止まり、企業価値が損なわれる。
そこで石塚氏が提唱するのが、ガバナンス(統治)、リスク管理、コンプライアンスを合わせた「GRC」の観点だ。AIの時代には、スタートアップなどの新しい企業が次々と取引先に加わる。財務面だけでなく、サイバーセキュリティの面でも問題がないかを見極める必要がある。すべての管理職がGRCの基本的な考え方を理解する必要があり、その第一歩となる基礎知識は半日程度の研修でも習得できると話す。
国に求める役割
石塚氏は、サイバーセキュリティは攻撃を知ってこそ守りを固められると話す。日本は知見や対応能力のさらなる強化が求められており、能動的サイバー防御に取り組む中で、海外の情報や、重大な脆弱性に素早く対応するための運用のノウハウを取り入れるべきだという。
さらに石塚氏は、民間の取り組みに加えて、国が重要インフラや重要企業を点検し、脆弱性を放置している企業に情報を伝える仕組みを提言する。その際は、罰則や公表を伴う「指導」や「勧告」ではなく、経営に役立つ情報を共有する「通知」の形が望ましいという。
石塚氏は、サイバーセキュリティはもはやIT部門だけの問題ではなく、企業統治の重要課題だと語る。しかるべき対策をとる企業が信頼され、発注やパートナー、業務委託が増える時代になるという。「サイバーセキュリティの強化はもはや経営課題そのもの」と話す石塚氏は、本体を含めたTPRMを、企業統治で最も重要な項目の一つに位置づけるべきだと提言する。本体からサプライチェーンまでの脆弱性を毎日点検する仕組みを広げようとするアスピレイションの今後の展開が注目される。
プロフィール:石塚 宏一(いしづか ひろかず)
慶應義塾大学工学部卒業後、ソニーに入社。米国・欧州・アジアの事業責任者やソニー・エリクソン役員を歴任し、グローバル経営経験を培う。2019年、アスピレイション株式会社を設立。先端サイバーセキュリティ技術の国内導入や政府機関・大手企業向けの調査・導入支援に従事。2025年より、耐量子暗号やAI技術の国内展開を推進。